一个五金外贸老板的两个问题
去年有个做五金外贸的老板问过我两个问题。
第一个是:iPhone 上到底能不能跑脚本?我说能,而且不止一种做法。
第二个是:那为什么我搜了两个星期,看到的说法都对不上?有人说得越狱,有人说不用;有人说必须签名,有人说插根线就行。
第二个问题比第一个有意思。原因是「苹果手机脚本」这个词被用来指好几样完全不同的东西:有人问的是当年那种装了越狱插件才能跑的脚本,有人问的是用电脑远程点屏幕,还有人问的根本不是脚本,是「能不能让手机自己干活」。
结果就是搜出来的文章各说各的,看完还是不知道自己能用哪种。
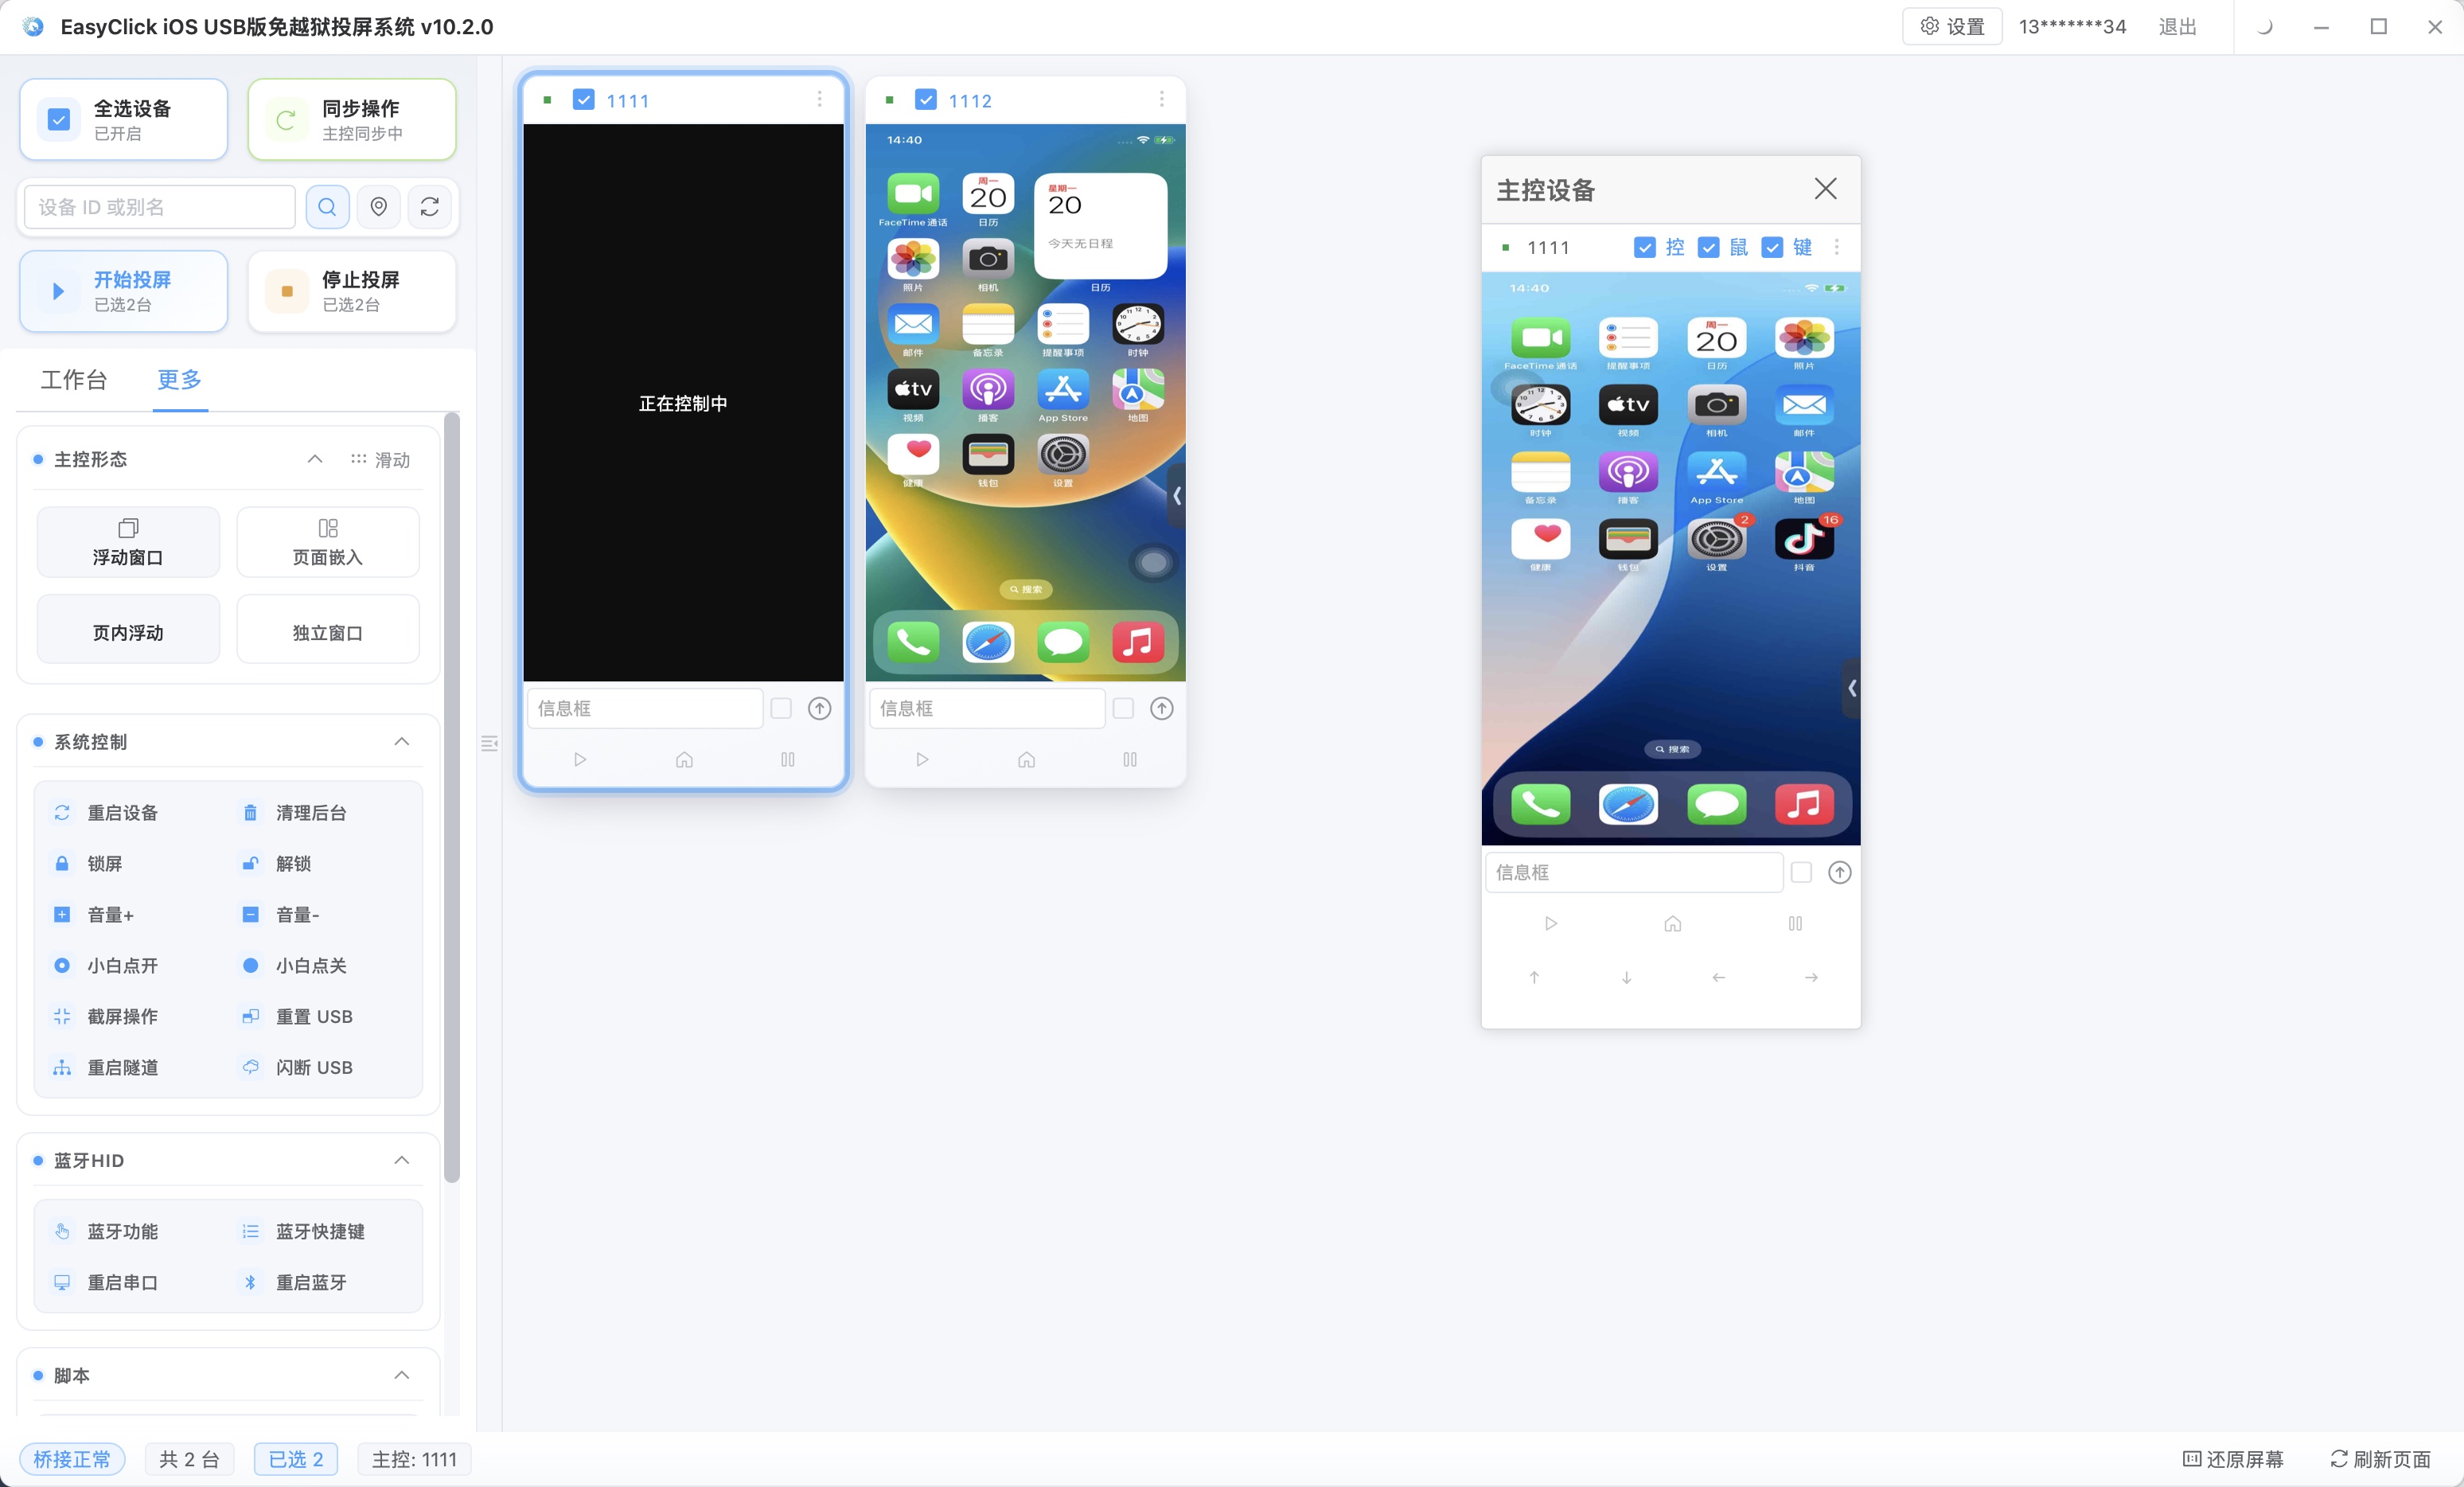
这篇换个拆法。不管你最后选哪种做法,跑起来的样子其实都差不多——一台电脑上开着中控,一批 iPhone 的画面铺在一块屏幕上,脚本在跑,你在看结果。
说到底只有两件事要解决
先分开看。
第一件是「怎么进去」。 iPhone 的系统是封闭的,任何代码想在它上面执行,都得先拿到执行权。越狱、签名、外部设备——几条路的第一个分岔点就在这里。
第二件是「怎么执行」。 进去之后,动作是怎么发生的?是改系统、是在应用内部注入指令,还是从电脑那一侧模拟一次真实的触摸输入?这决定了脚本能读到什么、点得准不准、会不会被平台的风控看出来。
把这两件事当成两条轴,市面上所有带「苹果手机脚本」名头的方案,基本都能归到四类里。
第一种:越狱脚本
这是「苹果手机脚本」这个词最原始的指代。
流程是用越狱工具拿到系统最高权限,再装脚本运行环境,然后脚本以系统级权限去调用和修改应用的行为。
好处很直接——能力最全。能读别的应用内部数据、能改系统设置、能模拟得几乎和真人一样。早些年做 iOS 自动化的,走的都是这条路。
代价同样直接:
- 系统不能升级。 越狱依赖特定系统版本的漏洞,苹果一修,你这套就失效。所以机器买回来就得锁版本,一锁就是一辈子。
- 部分应用直接拒绝运行。 银行、支付、政务类应用会检测越狱环境,检测到就闪退或者禁用功能。手机从「一台能用的手机」变成了「一台专用设备」。
- 出问题只能刷机。 在系统层面动过的东西,出故障很难回滚,恢复出厂设置往往也救不回来。
如果你的业务需要长期稳定地跑,这条路基本可以先排除。它适合的是折腾和研究。
第二种:签名代理脚本
这条路不越狱,改成「装一个我们自己的应用进去」。
做法是把一个代理应用(业内叫 IPA)用开发者证书签名,装到 iPhone 上,用户在设置里信任一次。之后脚本通过这个代理应用,往目标应用内部注入自动化指令。
这套机制来自苹果自家的测试框架,也正因为借用了官方通道,它是免越狱方案里能力最完整的——能读到界面上的元素节点,不用靠坐标硬点。这是它和第三种做法最重要的区别。
麻烦集中在前面的「签名」上:
- 签名会过期。 免费开发者账号签出来的应用七天到期,付费账号一年。到期就得重签重装,几十台设备的话,这是一项周期性工作。
- 系统或应用升级可能导致失效。 代理是注入进去的,目标应用改动大版本之后,注入点可能就找不到了。
- 系统版本有要求。 iOS 15 及以上可以用脱机版主程序做自动化服务,体验更完整;iOS 17 开始需要用新版代理 IPA,而且因为系统改了连接协议,得走虚拟网卡才能和电脑连上。
一句话:这是能力最全的免越狱路线,代价是维护成本最高。
第三种:HID 注入脚本
这一种思路完全不同——它不往手机里装任何东西。
原理是让电脑或者一块小板子冒充一个真实的鼠标键盘。iOS 在底层分不出这是真外设还是程序,于是把收到的触摸、滑动、按键事件当成用户在操作。
既然手机那边什么都不装,签名这一整套自然就不需要了。这是它最大的优势。
具体有三种实现:
- USB 直连:一根数据线,电脑直接模拟输入。不需要额外硬件,要求手机系统 iOS 17 及以上。
- 蓝牙:用一块 ESP32 开发板,通过蓝牙发指令。固件免费,板子自己买。好处是不用插线,设备可以散开摆。
- OTG:同样是 ESP32 开发板,走有线方式,抗干扰比蓝牙好,但目前只有 ESP32S3 版本的固件,也只支持 iOS 17 以上。
HID 的固件分相对坐标和绝对坐标两种。相对坐标兼容性更广,但要自己算补偿率,点偏了还得调归零;绝对坐标在 iOS 17 以上更准,不用算。选的时候注意对应。
还有一点值得单独说:走蓝牙或 OTG 这条路,可以不装代理 IPA,直接用不经过屏幕镜像的截图方式取屏幕内容。绕开了镜像这一步,风控特征比常规截图小得多。
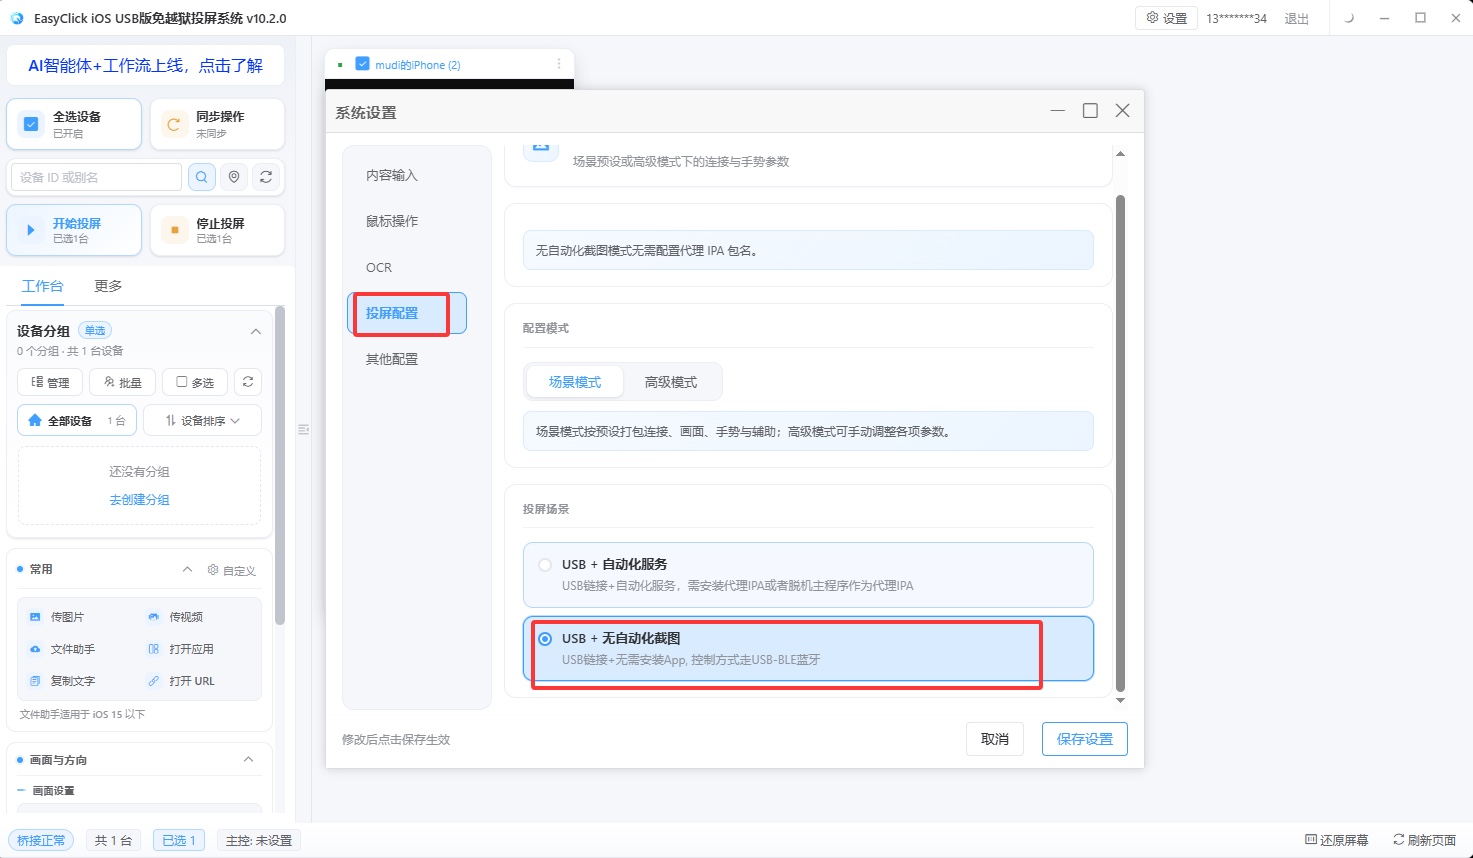
上图是中控里选 HID 模式的地方,USB、蓝牙、OTG 三种在同一个入口里切换。
第四种:不写脚本,让 AI 操作
前三种都在解决「脚本怎么跑」,这第四种换了个问题——能不能不写脚本。
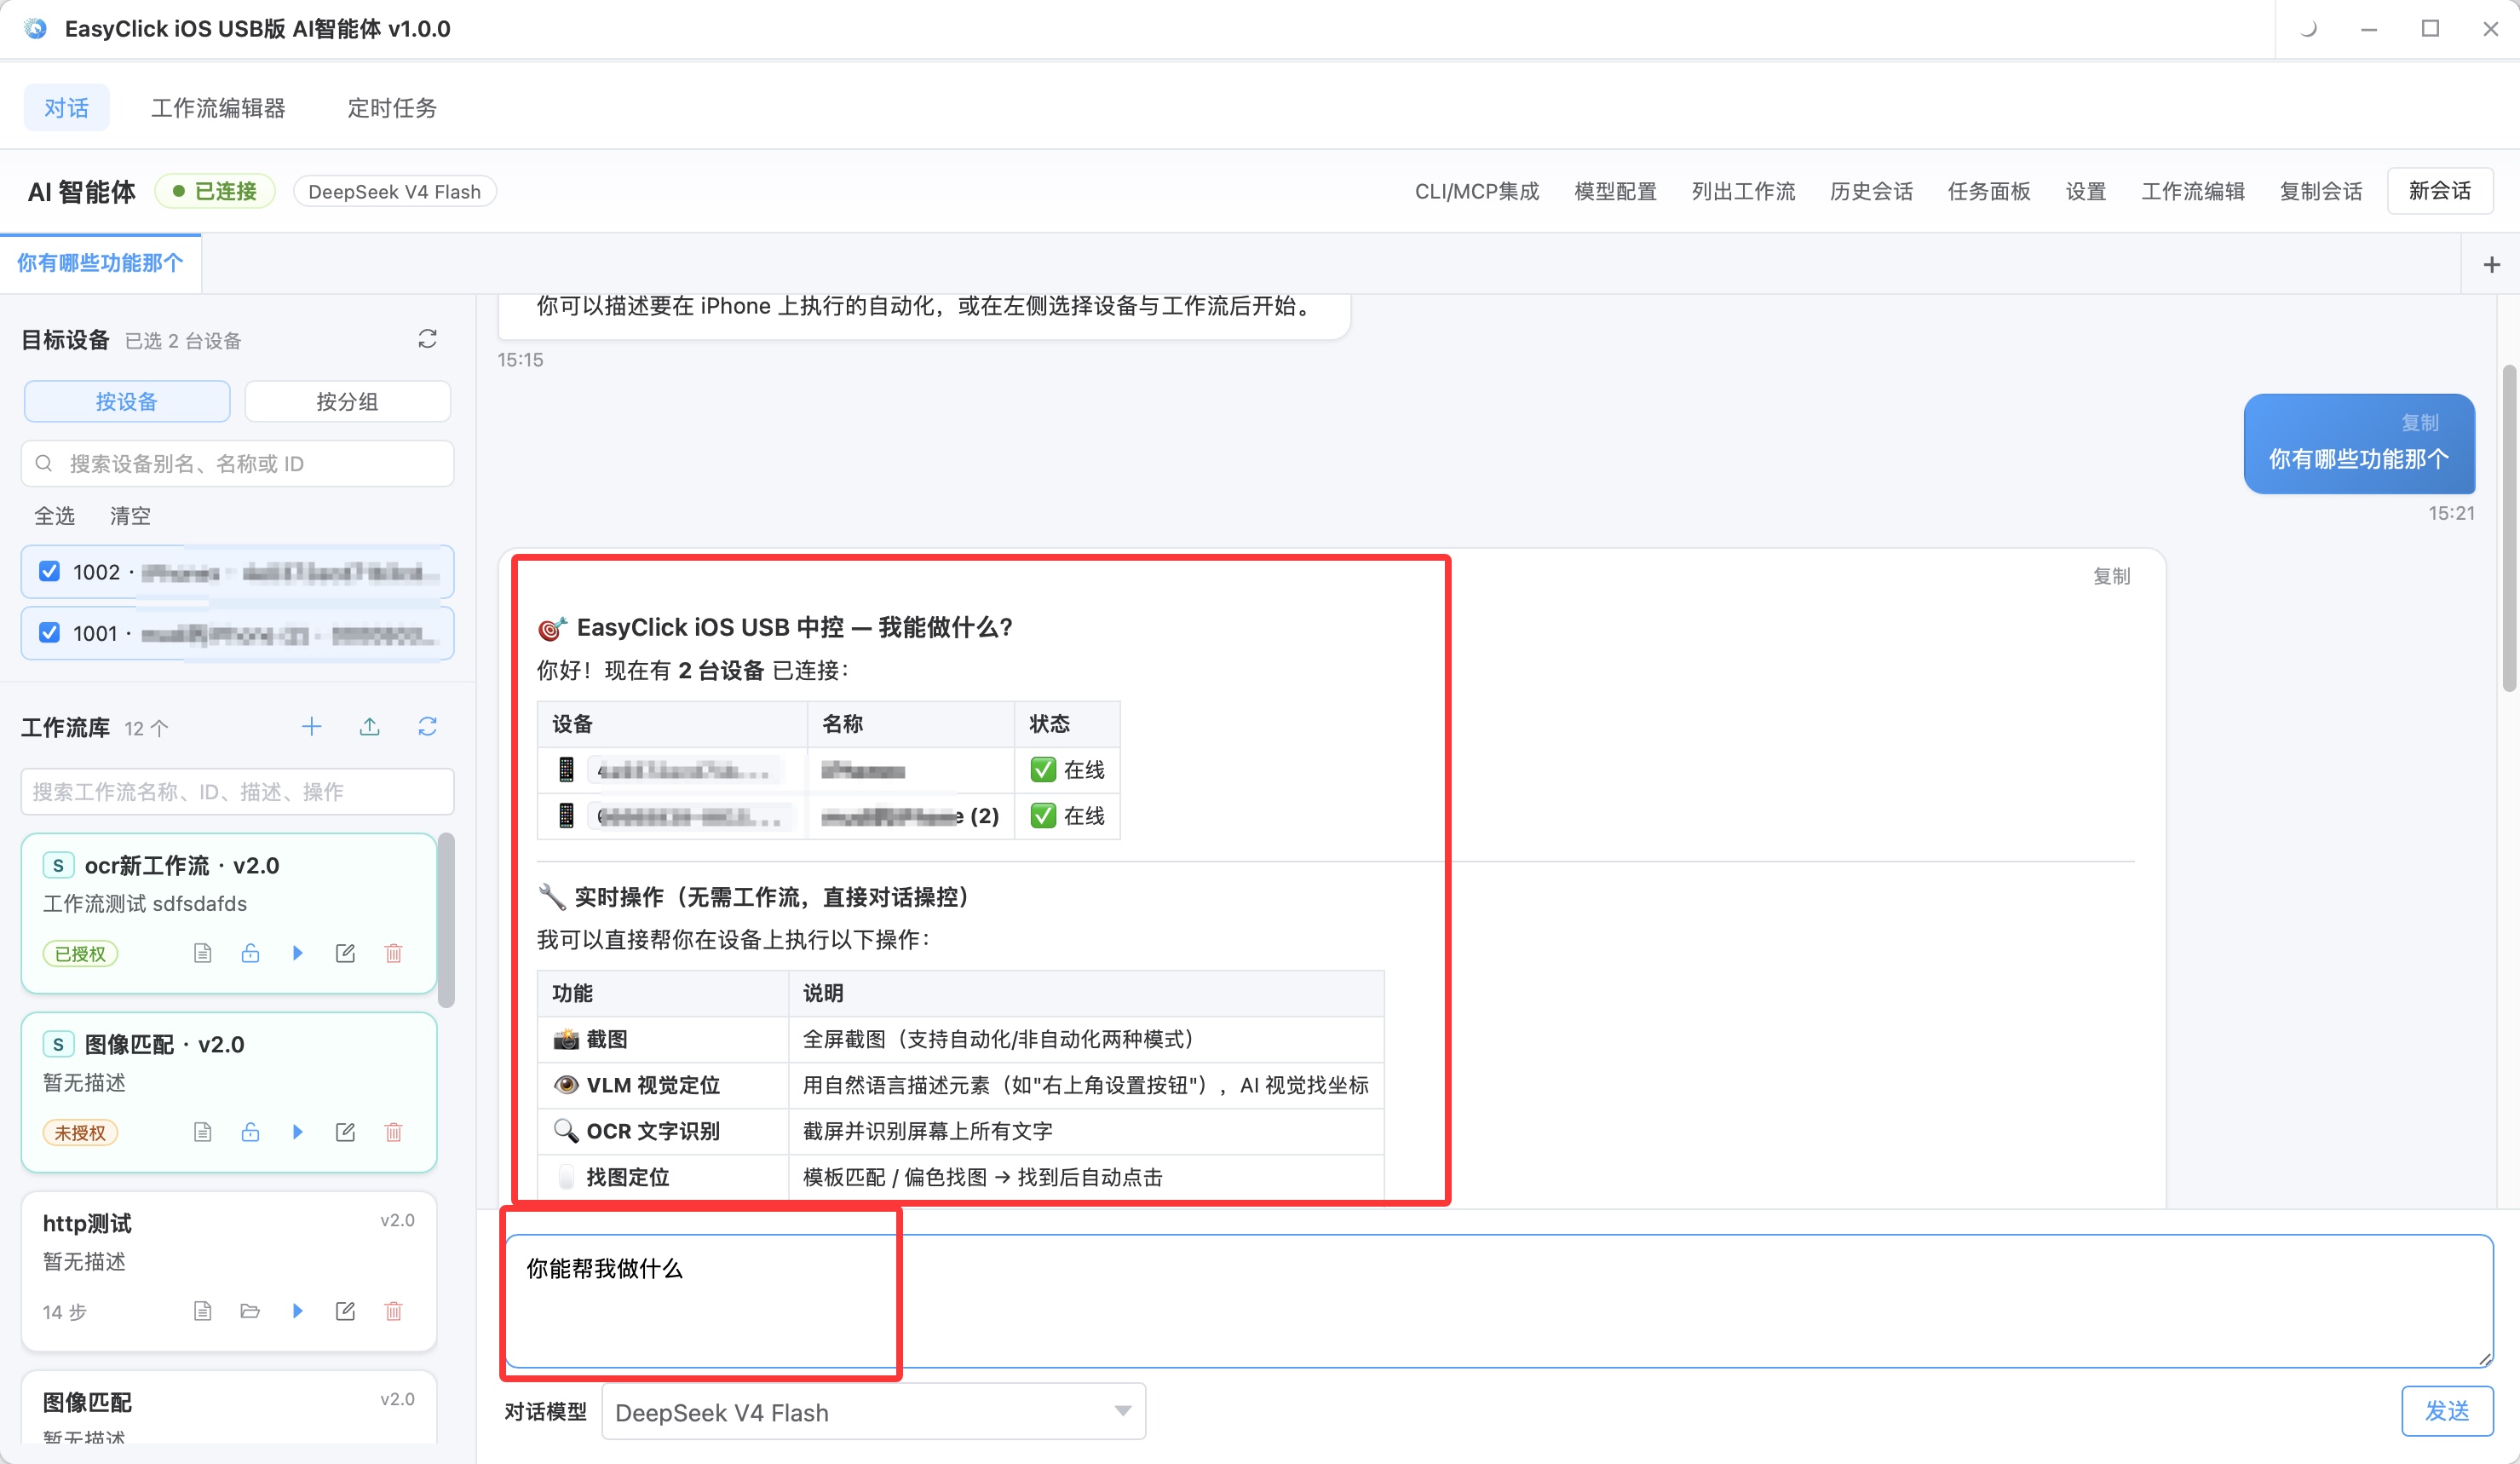
做法是把「写死步骤」换成「描述目标」。你告诉它「打开这几个账号,把昨天的视频发出去」,它自己看屏幕、自己判断下一步点哪里、遇到弹窗自己处理。
它和前面三种不是替代关系,更适合两类情况:一是流程经常变、写死了就得重写;二是你不懂代码,但很清楚要做什么。
新中控里内置的 AI 智能体就是这种形态,有中文对话和可视化工作流两个入口。有一点值得知道:跑已经保存好的工作流不消耗大模型 Token,所以它不是「每跑一次就烧一次钱」的模式。
四种放在一起看
| 做法 | 手机上要装吗 | 签名 | 主要门槛 | 适合谁 |
|---|---|---|---|---|
| 越狱脚本 | 要装越狱环境 | 不需要 | 系统锁死不能升级、部分应用拒跑 | 折腾、研究 |
| 签名代理 | 要装代理 IPA | 需要,且会过期 | 签名维护、版本适配 | 需要读界面元素的正经业务 |
| HID 注入 | 不装 | 不需要 | 系统需 iOS 17+,蓝牙/OTG 要买板子 | 批量场景、风控敏感 |
| AI 操作 | 不装脚本 | 不需要 | 描述得足够清楚 | 流程多变、不写代码 |
这张表的用法不是「越往下越高级」。能力上从越狱到 HID 是递减的,维护成本却是递增的,两条线交叉的地方,就是大多数业务该站的位置。
你该从哪一种开始
给一个可以直接照着走的顺序。
第一步,先明确脚本要干什么。
如果只是让手机自己发内容、回消息、填数据,四种都能做,接着往下看成本。如果要读别的应用内部数据、改系统设置,那只有越狱这一条路,同时也意味着你得接受它的全部代价。
第二步,盘清楚手上机器的系统版本。
这一条经常直接决定你没得选。iPhone 的系统版本往往就锁死了可选范围——iOS 17 以下的机器走不了 HID,只能在签名代理和越狱里挑。手上有多少台、分别是什么版本,先弄清楚。
第三步,按维护成本排,而不是按能力排。
能力上,越狱、签名代理、HID 是递减的;维护成本是反过来的。真正做业务的团队最后大多落在后两条路上,不是因为能力不够,是不想每周花时间伺候签名。
第四步,先用一台机器试。
不管选哪条,先把完整流程在一台机器上走通,再考虑铺开。iPhone 自动化的坑,八成出在「某个页面会弹窗」「某次加载慢三秒」这类细节上,一台机器上试出来,比十台一起出问题便宜得多。
最后一句
回到那位老板。他最后选了 HID 那条路,理由很朴素:手上的机器大半在 iOS 17 以上,而且他不想每周花时间伺候签名。
「苹果手机脚本」不是一种东西。
它是几种思路,各自解决「怎么进去」和「怎么执行」的不同组合。先想清楚要解决什么问题、手上是什么机器,答案基本就定了——反过来先挑技术,很容易在一条很贵、但根本用不上的路上走很远。
设备多起来之后是另一层的事。上面四种做法里,只要设备数超过十几台,你就需要一套统一的调度:批量下发任务、一起看画面、失败自动重试。这一层就是苹果群控在做的事,想继续往下看,可以从下面几篇接着读。
参考阅读
- 苹果免越狱能做什么?四条路的能力边界:按需求分层看,适合先判断自己停在哪一层
- 苹果自动化脚本怎么选路线?先看你每天要重复做什么:按每天要做的活倒推路线
- 三条 HID 路线横向对比:USB、蓝牙、OTG 的成本与能力边界
- 苹果群控选型避坑指南:设备规模上去之后的选型要点
关于 EasyClick:手机自动化 AI 智能体平台,覆盖安卓免 root、iOS 免越狱、鸿蒙 Next 三大生态,提供脚本开发、苹果群控、本地中控投屏与云控系统。→ 了解全部产品
想要真实跑起来?
本文介绍的方案均可在 EasyClick 手机自动化平台落地。官网提供完整文档、开发工具与群控云控产品,免费体验。